La regulación de inteligencia artificial está entrando en una etapa más operativa. Ya no se limita a principios sobre transparencia o uso responsable: empieza a incorporar infraestructura, capacidad de cómputo, ciberseguridad y mecanismos concretos de supervisión.
El 21 de septiembre de 2026, el Gobierno de España presentó IA360, una hoja de ruta con acciones para los próximos 12 meses. El plan incluye el impulso de una gigafactoría de inteligencia artificial, nuevos modelos desarrollados con el Barcelona Supercomputing Center, refuerzo de la ciberseguridad y mayor supervisión sobre modelos avanzados.
Para una empresa que compra, integra o desarrolla IA, la señal es relevante: gobernar esta tecnología ya no consiste únicamente en decidir qué herramienta usar. También implica saber dónde están los datos, quién puede acceder a ellos, qué controles existen y qué ocurre cuando un sistema falla.
¿Qué cambia con esta nueva etapa de regulación?
Durante los primeros años de la IA generativa, muchas organizaciones se concentraron en experimentar. El foco estaba en productividad, automatización y nuevos productos.
Ahora aparece una segunda capa: capacidad de supervisión. Los gobiernos están intentando combinar desarrollo tecnológico con controles sobre seguridad, infraestructura y datos.
IA360 refleja esa transición. El plan español plantea cuatro grandes líneas: reforzar capacidad tecnológica, impulsar aplicaciones de IA en áreas estratégicas, construir un marco de gobernanza y fortalecer la seguridad.
La infraestructura también es política de IA
Una de las ideas más importantes del plan es que la autonomía tecnológica depende de infraestructura física. Entrenar y operar modelos requiere centros de datos, electricidad, chips, redes y capacidad de cómputo.
España busca reforzar esa capacidad mediante una gigafactoría de IA y proyectos ligados al Barcelona Supercomputing Center. La lógica es sencilla: un país que depende totalmente de infraestructura extranjera tiene menos margen para decidir cómo y dónde se procesan sus datos.
Para una empresa, esta discusión se traduce en preguntas muy prácticas: ¿en qué región se procesan los datos?, ¿qué proveedor controla la infraestructura?, ¿qué jurisdicción aplica?, ¿qué ocurre si cambia una regulación o un contrato?
La ciberseguridad pasa al centro
Pedro Sánchez señaló que el plan contempla reforzar el “escudo” de ciberseguridad y aumentar la supervisión sobre modelos de frontera más ofensivos.
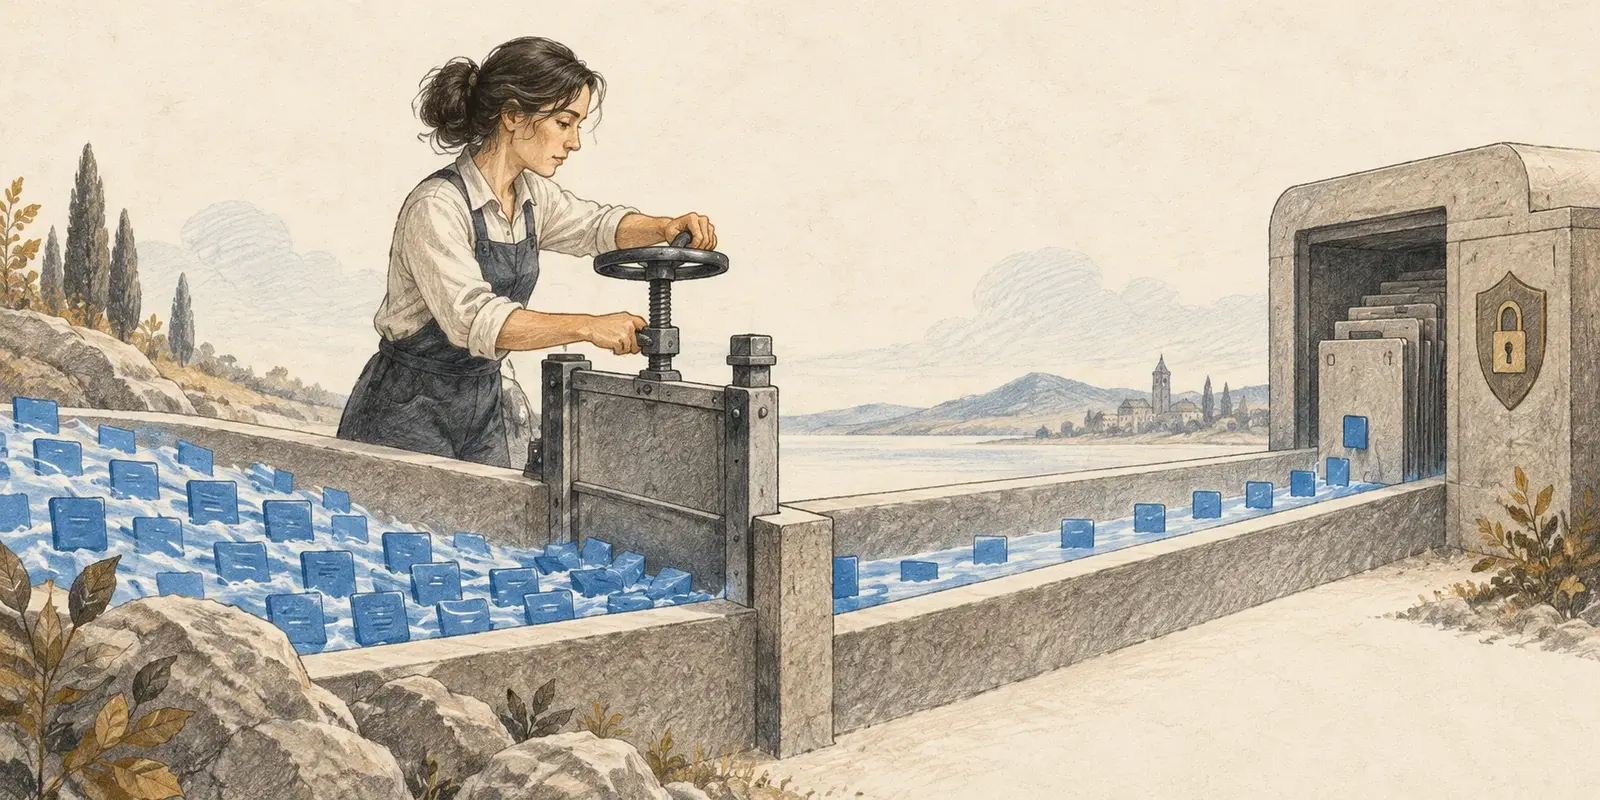
Eso responde a un problema creciente. Los sistemas de IA ya no solo generan texto: pueden acceder a correo, archivos, CRM, código, navegadores y otras herramientas. Cuanto mayor es su capacidad de actuar, más importante se vuelve limitar permisos y registrar qué acciones ejecutan.
Una empresa que adopta agentes de IA debería tratar sus permisos con la misma seriedad que trata las credenciales de un empleado o una aplicación crítica.
¿Qué debería revisar una empresa antes de contratar IA?
- ¿Dónde se almacenan y procesan los datos?
- ¿Qué información utiliza el proveedor para entrenar o mejorar sus modelos?
- ¿Qué permisos tendrá la herramienta dentro de sistemas internos?
- ¿Qué registros existen para auditar acciones?
- ¿Cómo se gestionan incidentes y accesos no autorizados?
- ¿Qué ocurre con los datos cuando termina el contrato?
- ¿Qué normativa aplica al proveedor y al cliente?
Estas preguntas no son exclusivas de grandes corporaciones. Una pyme que conecta un asistente a Google Drive, HubSpot o su correo también está delegando acceso a información sensible.
¿La regulación puede frenar la innovación?
Ese es uno de los debates centrales. Un exceso de requisitos puede aumentar costos y ralentizar adopción. Al mismo tiempo, la ausencia de controles puede generar incidentes que destruyan confianza y provoquen restricciones más severas después.
La dificultad está en distinguir riesgos reales de requisitos burocráticos que no aportan seguridad. No existe una fórmula única y buena parte de esta regulación todavía está evolucionando.
Preguntas frecuentes
¿IA360 es una nueva ley?
No. Es una hoja de ruta del Gobierno de España con acciones previstas para los próximos 12 meses. Algunas medidas pueden derivar en regulación o políticas específicas.
¿Afecta directamente a empresas de América Latina?
No necesariamente. Pero muestra una tendencia regulatoria relevante para proveedores que operan internacionalmente y para empresas latinoamericanas que utilizan servicios europeos.
¿Qué significa soberanía de datos?
Es la capacidad de mantener control sobre dónde se almacenan, procesan y gobiernan los datos y bajo qué jurisdicción se encuentran.
La Tesis de El Ciclo
La próxima etapa de la inteligencia artificial no se definirá únicamente por qué modelo responde mejor. También se definirá por quién controla la infraestructura, cómo se protegen los datos y qué mecanismos existen para supervisar sistemas capaces de actuar.
Para las empresas, la regulación dejará de ser un asunto jurídico separado de la estrategia tecnológica. Elegir una herramienta de IA será también elegir una arquitectura de riesgo, datos y dependencia tecnológica.
Fuentes
Editor | El Ciclo Tomás Carmona es especialista en crecimiento de negocios, transformación digital y sistemas CRM. En El Ciclo investiga y explica cómo los cambios en tecnología, inteligencia artificial, negocios, finanzas y salud impactan la vida de las personas y las empresas. Su trabajo combina análisis, investigación y experiencia práctica para transformar noticias, estudios y tendencias en contenido claro, basado en evidencia y orientado a la toma de mejores decisiones. Su objetivo es ayudar a los lectores a comprender qué está cambiando, por qué es relevante y cómo esos cambios pueden influir en su trabajo, sus finanzas, su salud o su vida cotidiana.